Domain radarsteuerung.de kaufen?
Wir ziehen mit dem Projekt
radarsteuerung.de um.
Sind Sie am Kauf der Domain
radarsteuerung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain radarsteuerung.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
GUDE 8311-2 metered PDU, 7x, Mess-/Auswertung, Differenzstrom-Überwachung Typ A, 1,5 m7-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten für TCP/IP-Netzwerke mit Differenzstrom-Überwachung Typ A 7 Lastausgänge (Schutzkontakt) auf der Frontseite . Messung von Strom, Spannung, Phasenwinkel, Leistungsfaktor, Frequenz, Wirk-, Schein- und Blindleistung. 2 Energiezähler, ein Zähler zählt dauerhaft, der andere Zähler ist rücksetzbar. Differenzstrom-Überwachung Typ A. Beleuchtete zweizeilige LCD-Anzeige. Anschluss für optionale Sensoren zur Umgebungsüberwachung (Temperatur, Luftfeuchtigkeit und Luftdruck). Einfache und flexible Konfiguration über Webbrowser, Windows- oder Linux-Programm. Firmware-Update im laufenden Betrieb über Ethernet möglich. IPv6-ready. HTTP/HTTPS, E-Mail (SSL, STARTTLS), DHCP, Syslog. SNMPv1, v2c, v3 (Get/Traps). TLS 1.0, 1.1, 1.2. Radius- und Modbus TCP-Protokoll wird unterstützt. Konfiguration und Steuerung über Telnet. Geringer Eigenverbrauch. Entwickelt und produziert in Deutschland .445,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
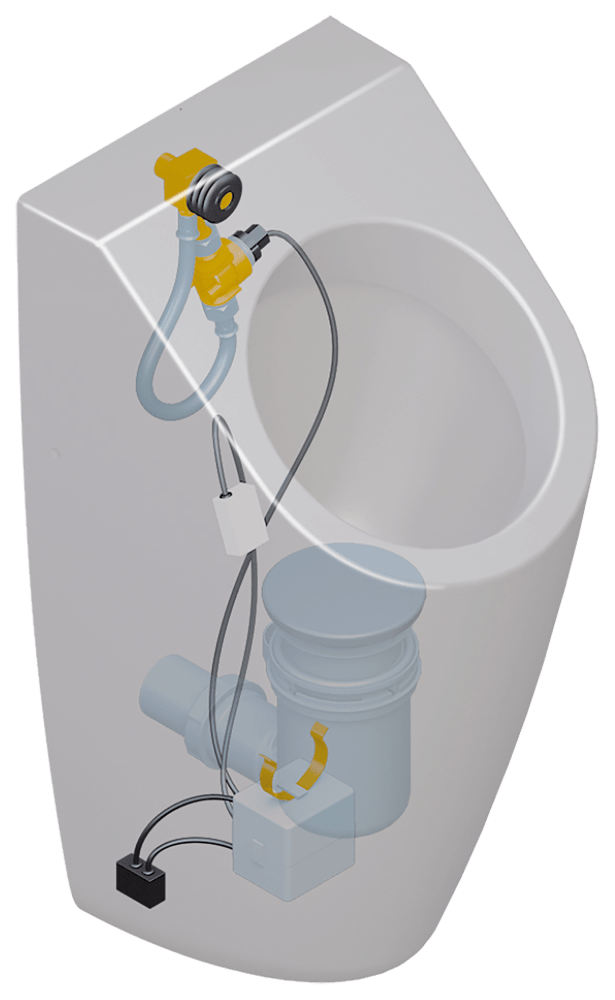
Villeroy & Boch ProDetect 2 Radarsteuerung für 9190B100Villeroy & Boch ProDetect 2 Radarsteuerung White Matt ✓ Deutsche Traditionsmarke seit 1748 ✓ Original-Ersatzteile direkt bei uns erhältlich Lieferumfang: 1 x Radarsteuerung Technische Daten Kollektion Zubehör Modellnummer 9190B1 Breite 279 mm Höhe 39 mm Tiefe 380 mm Gewicht 0,903 kg Stil Country Material Sonstige Farbcode der Farbe 00 Hinweis: Es wird kein Spezialwerkzeug benötigt845,84 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Wie kann Detektionstechnologie genutzt werden, um potenzielle Sicherheitsbedrohungen frühzeitig zu erkennen und zu verhindern? Welche Rolle spielt Detektion bei der Erfassung und Analyse von Umweltverschmutzungen?
Detektionstechnologie kann eingesetzt werden, um verdächtige Aktivitäten oder Gegenstände zu erkennen, bevor sie zu einer Bedrohung werden. Durch den Einsatz von Sensoren und Überwachungssystemen können potenzielle Sicherheitsrisiken frühzeitig identifiziert und Gegenmaßnahmen ergriffen werden. Bei der Erfassung und Analyse von Umweltverschmutzungen spielt Detektion eine entscheidende Rolle, um Schadstoffquellen zu lokalisieren, die Auswirkungen auf die Umwelt zu überwachen und Maßnahmen zur Reduzierung der Verschmutzung zu ergreifen. Durch den Einsatz von Detektionstechnologie können Umweltverschmutzungen schneller erkannt und **

Wie erfolgt die Analyse und Auswertung eines Diagramms?
Die Analyse und Auswertung eines Diagramms erfolgt in der Regel durch das Betrachten der Datenpunkte, Linien oder Balken im Diagramm. Dabei werden mögliche Trends, Muster oder Abweichungen identifiziert und interpretiert. Zusätzlich können statistische Kennzahlen oder Vergleiche mit anderen Datenquellen herangezogen werden, um eine umfassendere Analyse durchzuführen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
GUDE 8311-16 metered PDU, 20x, Mess-/Auswertung, Differenzstrom-Überwachung Typ A20-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten mit Differenzstrom-Überwachung Typ A für TCP/IP-Netzwerke 4 Lastausgänge (Kaltgeräte C19) auf der Frontseite . 16 Lastausgänge (Kaltgeräte C13) auf der Frontseite . Messung von Strom, Spannung, Phasenwinkel, Leistungsfaktor, Frequenz, Wirk-, Schein- und Blindleistung. 2 Energiezähler, ein Zähler zählt dauerhaft, der andere Zähler ist rücksetzbar. Differenzstrom-Überwachung Typ A. Beleuchtete zweizeilige LCD-Anzeige. Anschluss für optionale Sensoren zur Umgebungsüberwachung (Temperatur, Luftfeuchtigkeit und Luftdruck). Einfache und flexible Konfiguration über Webbrowser, Windows- oder Linux-Programm. Firmware-Update im laufenden Betrieb über Ethernet möglich. IPv6-ready. HTTP/HTTPS, E-Mail (SSL, STARTTLS), DHCP, Syslog. SNMPv1, v2c, v3 (Get/Traps). TLS 1.0, 1.1, 1.2. Radius- und Modbus TCP-Protokoll wird unterstützt. Konfiguration und Steuerung über Telnet. Geringer Eigenverbrauch. Entwickelt und produziert in Deutschland .559,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GUDE 8311-2 metered PDU, 7x, Mess-/Auswertung, Differenzstrom-Überwachung Typ A, 1,5 m7-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten für TCP/IP-Netzwerke mit Differenzstrom-Überwachung Typ A 7 Lastausgänge (Schutzkontakt) auf der Frontseite . Messung von Strom, Spannung, Phasenwinkel, Leistungsfaktor, Frequenz, Wirk-, Schein- und Blindleistung. 2 Energiezähler, ein Zähler zählt dauerhaft, der andere Zähler ist rücksetzbar. Differenzstrom-Überwachung Typ A. Beleuchtete zweizeilige LCD-Anzeige. Anschluss für optionale Sensoren zur Umgebungsüberwachung (Temperatur, Luftfeuchtigkeit und Luftdruck). Einfache und flexible Konfiguration über Webbrowser, Windows- oder Linux-Programm. Firmware-Update im laufenden Betrieb über Ethernet möglich. IPv6-ready. HTTP/HTTPS, E-Mail (SSL, STARTTLS), DHCP, Syslog. SNMPv1, v2c, v3 (Get/Traps). TLS 1.0, 1.1, 1.2. Radius- und Modbus TCP-Protokoll wird unterstützt. Konfiguration und Steuerung über Telnet. Geringer Eigenverbrauch. Entwickelt und produziert in Deutschland .445,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Villeroy & Boch ProDetect 2 Radarsteuerung für 9190B100Villeroy & Boch ProDetect 2 Radarsteuerung White Matt ✓ Deutsche Traditionsmarke seit 1748 ✓ Original-Ersatzteile direkt bei uns erhältlich Lieferumfang: 1 x Radarsteuerung Technische Daten Kollektion Zubehör Modellnummer 9190B1 Breite 279 mm Höhe 39 mm Tiefe 380 mm Gewicht 0,903 kg Stil Country Material Sonstige Farbcode der Farbe 00 Hinweis: Es wird kein Spezialwerkzeug benötigt845,84 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter
-
Bauer, Manfred: Vermessung und Ortung mit SatellitenVermessung und Ortung mit Satelliten , Globales Navigationssatellitensystem (GNSS) und andere satellitengestützte Navigationssysteme , Zündungssätze > Zünd- & Glühanlagen , Auflage: 7., neu bearbeitete und erweiterte Auflage, Erscheinungsjahr: 20171206, Produktform: Kartoniert, Autoren: Bauer, Manfred, Auflage: 18007, Auflage/Ausgabe: 7., neu bearbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 566, Keyword: GNSS; GPS; Galileo; Geodäsie; Navigation; Ortung; Satellitennavigation; Satellitenortung; Vermessung, Fachschema: Geodäsie~Vermessung / Geodäsie~Global Positioning System - GPS~Navigation / GPS~Nautik~Navigation~Satellit (künstlich - Satellitenbild)~Vermessung~Erde (Planet) / Geowissenschaft~Geowissenschaft~Nachrichtentechnik~Bau / Bautechnik~Bautechnik~Erdkunde~Geografie - Geograf, Fachkategorie: Geowissenschaften~Vermessungswesen, Kostenplanung~Nautik und Schiffsführung~Geographie, Warengruppe: HC/Geowissenschaften/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 172, Höhe: 30, Gewicht: 1064, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,66,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Psychodynamische Grundlagen der Bioenergetischen AnalysePsychodynamische Grundlagen der Bioenergetischen Analyse , Die Autor*innen verbinden das traditionelle Konzept der Bioenergetischen Analyse mit dem aktuell in der Psychoanalyse zur Verfügung stehenden Wissen. In 18 Kapiteln erläutern sie, wie ein an den modernen entwicklungspsychologischen und entwicklungspsychopathologischen Theorien orientiertes Denken ihre therapeutische Praxis prägt und bereichert. Es entsteht ein vertieftes, psychodynamisches Verständnis der bioenergetischen Prozessarbeit, das sich den Herausforderungen des gesellschaftlichen Wandels stellt und sowohl bindungsorientierte wie auch intersubjektive Perspektiven auf die bioenergetische Arbeit mit Einzelnen und Gruppen ermöglicht - bis hin zur Behandlung schwerer Störungen. Kompakt und mit zahlreichen Fallvignetten, Grafiken und Tabellen veranschaulicht, erhalten Lesende, Lernende und Lehrende praxisnahe und theoretisch fundierte Einblicke und Arbeitsmaterialien zur Aktualität einer psychodynamisch fundierten Körperpsychotherapie. Mit Beiträgen von Rossana Colonna, Gustav Glück, Magdalena Glück, Christoph Helferich, Martin Herberhold, Carsten Holle, Irmhild Liebau, Maria Majce-Egger, Christine Pechtl, Dieter Rau-Luberichs, Renate Schwenk, Ulrich Sollmann, Jens Tasche, Regina Trotz, Reinhard Weber-Steinbach und Dorota Wejner , Scheinwerferblenden & -gitter > Karosserie & Exterieur Styling , Erscheinungsjahr: 202411, Titel der Reihe: Forum Körperpsychotherapie##, Redaktion: Holle, Carsten~Tasche, Jens, Seitenzahl/Blattzahl: 536, Keyword: Bindungsorientiert; Bioenergetik; Bioenergetische Analyse; Gender; Körperpsychotherapie; Lernkarten; Neurophysiologie; Prozessarbeit; Psychoanalyse; Psychodynamik; Spiritualität; Tiefenpsychologie; Transkulturalität, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Psychotherapie~Kreative Therapie (Kunst, Musik, Theater), Warengruppe: TB/Angewandte Psychologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 37, Gewicht: 766, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,79,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Wie kann Detektionstechnologie genutzt werden, um potenzielle Sicherheitsbedrohungen frühzeitig zu erkennen und zu verhindern? Welche Rolle spielt Detektion bei der Erfassung und Analyse von Umweltverschmutzungen?
Detektionstechnologie kann eingesetzt werden, um verdächtige Aktivitäten oder Gegenstände zu erkennen, bevor sie zu einer Bedrohung werden. Durch den Einsatz von Sensoren und Überwachungssystemen können potenzielle Sicherheitsrisiken frühzeitig identifiziert und Gegenmaßnahmen ergriffen werden. Bei der Erfassung und Analyse von Umweltverschmutzungen spielt Detektion eine entscheidende Rolle, um Schadstoffquellen zu lokalisieren, die Auswirkungen auf die Umwelt zu überwachen und Maßnahmen zur Reduzierung der Verschmutzung zu ergreifen. Durch den Einsatz von Detektionstechnologie können Umweltverschmutzungen schneller erkannt und **
-
Wie erfolgt die Analyse und Auswertung eines Diagramms?
Die Analyse und Auswertung eines Diagramms erfolgt in der Regel durch das Betrachten der Datenpunkte, Linien oder Balken im Diagramm. Dabei werden mögliche Trends, Muster oder Abweichungen identifiziert und interpretiert. Zusätzlich können statistische Kennzahlen oder Vergleiche mit anderen Datenquellen herangezogen werden, um eine umfassendere Analyse durchzuführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.